PHP2Shell: Dünya Yama Peşindeyken BulutPress Bir Gecede Güvendeydi
21 Ekim 2026'da web dünyası son yılların en ciddi güvenlik açıklarından biriyle uyandı. İnternetteki sitelerin yaklaşık üçte ikisinin üzerinde çalıştığı PHP dilinde, "PHP2Shell" adı verilen iki kritik açık duyuruldu. Bu açıklar, bir saldırganın şifre bilmeden, tek bir istekle sunucunun kontrolünü ele geçirmesine imkân tanıyor.
Size bu yazıda neler olduğunu, kimlerin risk altında olduğunu ve BulutPress'te bu süreci nasıl yönettiğimizi anlatmak istiyoruz. Çünkü bu olay, "Neden BulutPress?" sorusunun belki de en net cevabı.
🔍 Ne Oldu?
PHP'nin resmî sitesi php.net'teki duyuru durumu açıkça ortaya koyuyor:
"PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri, kimlik doğrulaması yapılmadan uzaktan kod yürütülmesine olanak sağlayabilen iki kritik güvenlik açığını gidermektedir. Tüm PHP kullanıcılarının derhal güncellemeleri şiddetle tavsiye edilir."
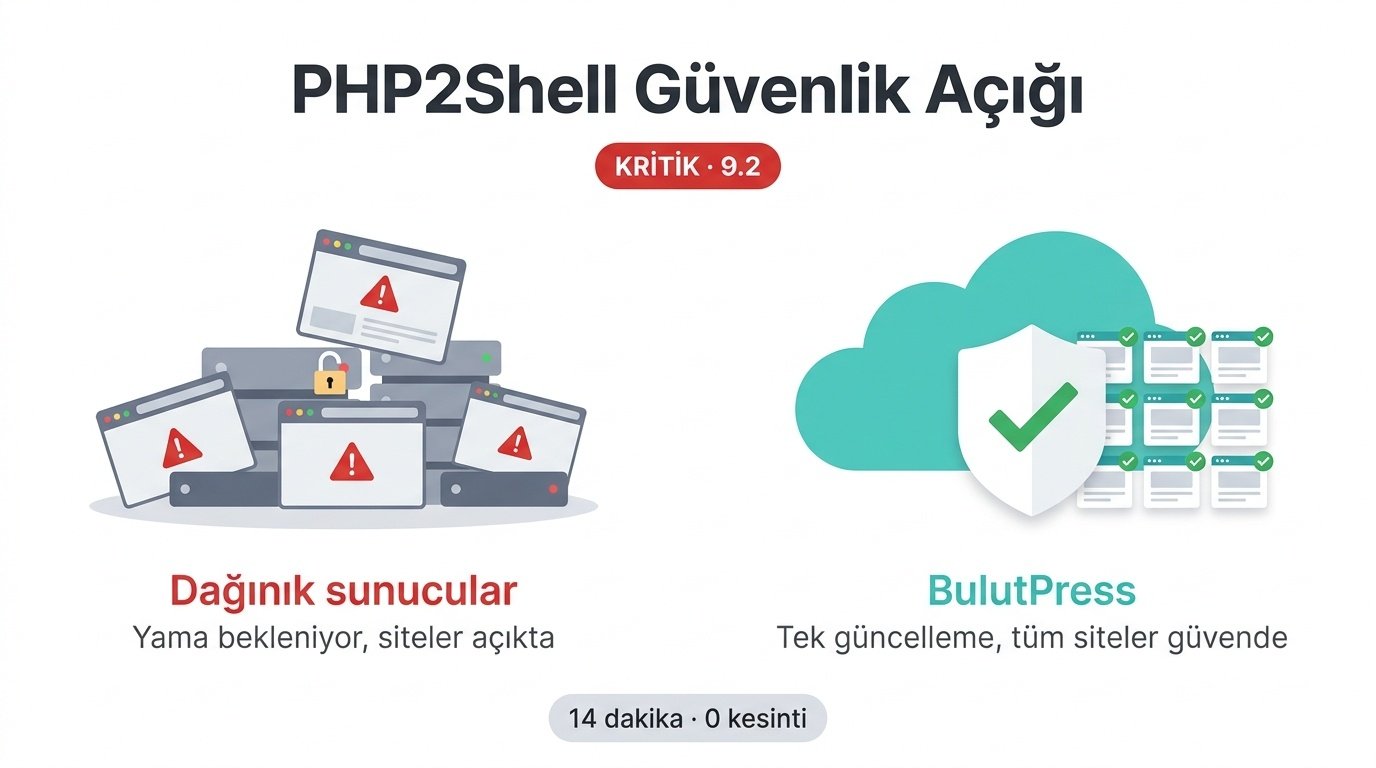
PHP güvenlik ekibi, CVE-2026-109618 ve CVE-2026-109619 kodlu iki açığı en yüksek risk sınıfında (10 üzerinden 9,2, "Kritik") değerlendirdi:
- Kimlik doğrulama gerektirmiyor: Saldırganın sitede bir hesabı olması gerekmiyor; sunucuya ulaşabilen herkes deneyebiliyor.
- Uzaktan kod çalıştırma: Başarılı bir saldırıda saldırgan sunucuda dilediği komutu çalıştırabiliyor. Bu da verilerin çalınması, sitenin ele geçirilmesi, zararlı yazılım yerleştirilmesi ya da fidye saldırısı demek.
- Uygulama fark etmiyor: Açık, sitenin kendi kodu çalışmaya başlamadan önce tetiklenebiliyor. WordPress, Joomla, OpenCart ya da özel yazılım fark etmeksizin web isteği karşılayan her PHP kurulumu risk altında.
- Saldırılar başladı: Cloudflare ilk saldırıların görülmeye başladığını açıkladı. Güvenlik firmaları da her iki açığa yönelik istismar girişimleri tespit ettiklerini bildirdi.
- Açık yıllardır oradaydı: Araştırmacılara göre sorunlu kod yolu PHP 5.4'e, yani 2012'ye kadar uzanıyor.
🌍 Kimler Risk Altında?
Güvenlik araştırmacılarının tahminine göre internete açık 1,3 milyonun üzerinde sunucu doğrudan savunmasız durumda. Bu sunucuların her biri çoğu zaman onlarca, hatta yüzlerce siteye ev sahipliği yapıyor.
Asıl tablo ise sürümlere bakınca ortaya çıkıyor:
| PHP Sürümü | Durum |
|---|---|
| 8.2, 8.3, 8.4, 8.5 | Yama yayımlandı, sunucu yöneticisi kurup servisleri yeniden başlatırsa güvende |
| 7.4, 8.0, 8.1 | Resmî güncelleme yok. Yalnızca kaynak koddan elle derlenmesi gereken asgari düzeltmeler var |
| 5.4 – 7.3 | Hiçbir düzeltme yok. Tek çözüm sürüm yükseltmek |
Bugün internette hâlâ PHP 7.x ve 8.0–8.1 ile çalışan çok sayıda WordPress sitesi var. Bu siteler için çözüm "bir düğmeye basmak" değil. PHP sürümünü yükseltmek, ardından uyumsuz hâle gelen eklentileri ve temaları tek tek düzeltmek gerekiyor. Birleşik Krallık Ulusal Siber Güvenlik Merkezi, hemen yamalanamayan sistemlerin çevrim dışı bırakılmasını tavsiye etti.
😰 Farklı Sunucularda Site Yönetmenin Gerçek Yüzü
Müşterilerinin sitelerini farklı hosting firmalarında, farklı sunucularda ve farklı PHP sürümlerinde yöneten bir ajans ya da serbest çalışan için bu hafta şöyle geçiyor:
- Hangi sitenin hangi sunucuda, hangi PHP sürümüyle çalıştığını tek tek tespit etmek
- Her hosting firmasının yamayı ne zaman kuracağını beklemek, destek talebi açmak, takip etmek
- Eski sürümdeki siteler için PHP yükseltmesi planlamak, bozulan eklentileri ve temaları onarmak
- Bu sırada müşterilerden gelen "Sitemiz güvende mi?" sorularına cevap yetiştirmek
- Ve bütün bunları, saldırılar çoktan başlamışken mümkün olan en kısa sürede yapmak
Tek bir unutulan site, tek bir geciken sunucu; müşterinin verilerini, itibarını ve sizinle olan güven ilişkisini riske atmaya yeter.
⚡ BulutPress'te Ne Oldu?
Bu açık, PHP kullanan her sistem gibi BulutPress'i de ilgilendiriyordu. Fark, sorunun nasıl ve ne hızla kapatıldığında:
- 21 Ekim, 17:00: PHP ekibi yamalı sürümleri (8.5.12) yayımladı.
- 21 Ekim, 23:13: Altyapımızın üzerinde çalıştığı Amazon Web Services, yamalı PHP'yi içeren platform güncellemesini yayımladı.
- 22 Ekim, 02:28 – 02:42: BulutPress ekibi güncellemeyi uyguladı. Yalnızca 14 dakika sonra BulutPress üzerindeki sitelerin tamamı yamalı PHP 8.5.12 ile çalışıyordu.
Güncelleme sırasında sitelere gelen 8.452 isteğin tamamı sorunsuz karşılandı; tek bir hata, tek bir saniyelik kesinti yaşanmadı. Amazon altyapısı önce yeni ve güvenli bir sunucu ayağa kaldırdı, sağlık kontrollerinden geçtiğini doğruladı, trafiği ona aktardı ve ancak ondan sonra eski sunucuyu kapattı.
Siz ve müşterileriniz bu süreçte hiçbir şey yapmak zorunda kalmadınız. Destek talebi açmadınız, eklenti güncellemediniz, sürüm uyumluluğu hesaplamadınız. Muhtemelen bu satırları okuyana kadar böyle bir şey yaşandığından haberiniz bile yoktu. Olması gereken de tam olarak bu.
🏗️ Bunu Mümkün Kılan Ne?
Tek merkezî yazılım: BulutPress'teki tüm siteler aynı, güncel yazılım üzerinde çalışır. Unutulmuş bir eski sürüm, güncellenmemiş bir eklenti, kimsenin bakmadığı bir köşe yoktur. Bir kez güncellediğimizde herkes güncellenir.
Her zaman güncel PHP: BulutPress, PHP'nin en yeni ve aktif desteklenen sürümü olan PHP 8.5 ile çalışır. Bu yüzden bizim için mesele "sürüm yükseltme projesi" değil, birkaç dakikalık bir güncellemedir.
Amazon Web Services altyapısı: Sunucularımız, dünyanın en büyük bulut altyapısı üzerinde çalışır. Güvenlik yamaları Amazon tarafından test edilip hazırlanır ve kesinti yaratmayan güncelleme yöntemiyle uygulanır.
Sizin için nöbet tutan bir ekip: Güvenlik duyurularını takip eden, gece yarısı da olsa harekete geçen ve sorunu çözen bir BulutPress ekibi var. Sizin bu konuyu takip etmenize gerek yok.
💼 Müşterilerinize Ne Söyleyebilirsiniz?
Bu olay, satış görüşmelerinizde kullanabileceğiniz somut ve güncel bir örnek. Müşterilerinize gönül rahatlığıyla şunu söyleyebilirsiniz:
"Dünyada milyonlarca site sahibi bu hafta güvenlik yaması peşinde koştu, birçoğu için resmî bir çözüm bile yok. Bizim altyapımızdaki siteler ise yama yayımlandıktan sonraki ilk gece, hiçbir kesinti yaşanmadan güvenli hâle getirildi. Sizin hiçbir şey yapmanıza gerek kalmadı."
Hâlâ kendi sunucusunda ya da farklı hosting firmalarında WordPress veya benzeri sistemlerle çalışan müşterileriniz varsa, onlara bu hafta yaşadıklarını sormanızı öneririz. BulutPress'e geçmenin en güçlü gerekçesini kendi deneyimleri verecektir.
Sorularınız için destek ekibimiz her zaman yanınızda.
Birlikte Hep Daha İyiye! BulutPress®
Kaynaklar: PHP resmî duyurusu (php.net/archive/2026.php, 21 Ekim 2026), Tenable, Help Net Security, CERT-EU 2026-018 ve UK NCSC uyarıları. Saatler Türkiye saatiyle (TSİ) verilmiştir.
 Hesap Oluştur
 Oturum Aç

